DSAR (Data Subject Access Request) : corvée ou levier de confiance ?
Un e-mail arrive un mardi matin dans la boîte du Service Client : « Je souhaite savoir quelles données vous détenez sur moi et en obtenir une copie. » Réaction immédiate dans la plupart des entreprises : un mélange de gêne et de panique juridique. Qui traite ça ? Le juridique ? Le marketing ? La DSI ? Pendant que la question circule, le chronomètre légal, lui, a déjà démarré.
Cette demande porte un nom : le DSAR, pour Data Subject Access Request (d’autres sigles et acronymes sont utilisés, comme DSR ou SAR). Elle est encadrée par l’article 15 du RGPD. Et elle est en train de devenir un réflexe chez les consommateurs. En 2025, la CNIL a reçu 20 150 plaintes, soit 10 % de plus qu’en 2024. Les particuliers connaissent leurs droits et s’en servent.
Découvrez ce qui se cache derrière l’acronyme DSAR
Reste à choisir votre lecture de l’événement. Vous pouvez traiter le DSAR comme une contrainte administrative de plus. Ou vous pouvez y voir ce qu’il est réellement : le moment où un client vérifie si votre discours sur le respect de ses données correspond à vos pratiques. Cet article vous donne les 2 lectures, en commençant par les faits.
DSAR : définition et signification de l’acronyme
Le DSAR, ou Data Subject Access Request, désigne la demande d’accès formulée par une personne concernée auprès d’un organisme qui traite ses données personnelles (y compris ses données en tant que client).
En français, on parle simplement de demande de droit d’accès. Son fondement est l’article 15 du RGPD. Toute personne physique peut accéder aux données qui la concernent. Et cette demande peut viser une société dont elle est cliente, son employeur, son médecin ou une administration.
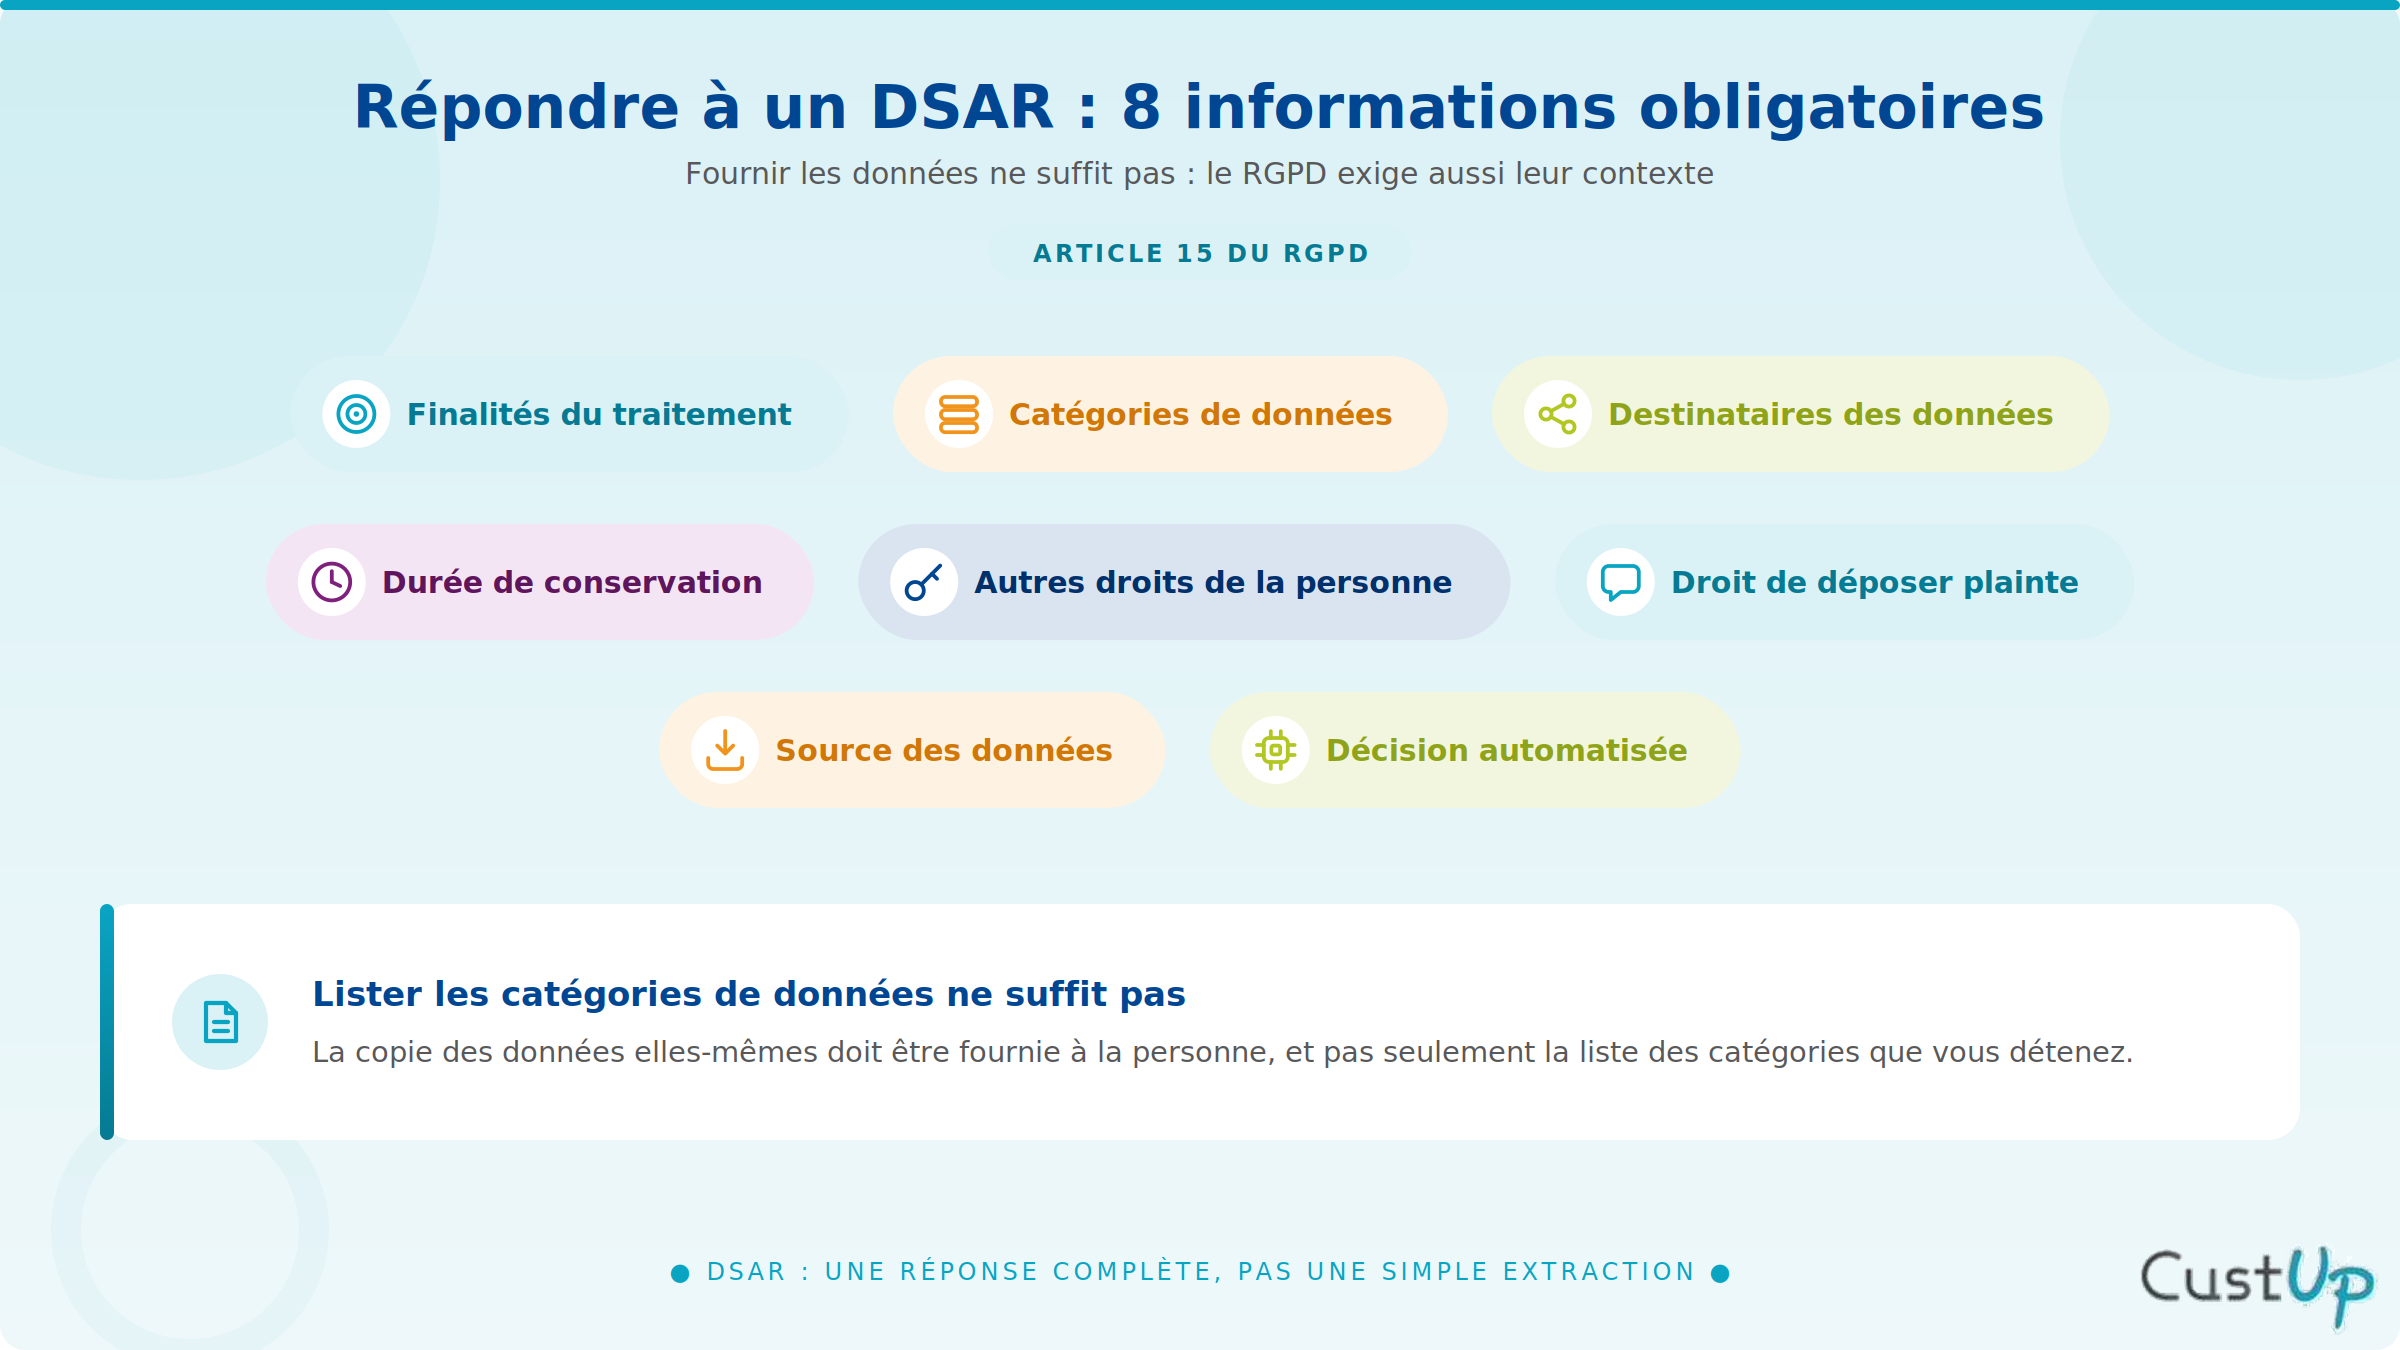
Le périmètre de la réponse est plus large qu’une simple extraction de fichier. La CNIL détaille les informations à fournir :
- Les finalités du traitement,
- Les catégories de données concernées,
- L’identité des destinataires,
- La durée de conservation envisagée,
- Les autres droits de la personne,
- Le droit de déposer une plainte,
- La source des données lorsqu’elles n’ont pas été collectées directement,
- Et l’existence d’une prise de décision automatisée.
Un point mérite d’être souligné : vous ne pouvez pas répondre à une demande d’accès en indiquant seulement à la personne que vous disposez des données qu’elle vous avait communiquées, ou en listant seulement les catégories de données dont vous disposez. Il faut fournir les données elles-mêmes.
DSR, DSAR, SAR : quelle différence entre ces 3 sigles ?
Les 3 sigles circulent souvent comme des synonymes. Ils ne le sont pas tout à fait, et la nuance a des conséquences pratiques.
- DSAR (Data Subject Access Request) vise spécifiquement le droit d’accès : savoir ce que vous détenez et en obtenir une copie. C’est le terme popularisé par le RGPD.
- SAR (Subject Access Request) désigne la même chose, dans la formulation employée au Royaume-Uni par l’ICO (Information Commissioner’s Office). Vous le croiserez surtout dans la documentation anglo-saxonne.
- DSR (Data Subject Request) est le terme parapluie. Il englobe l’ensemble des droits que la personne peut exercer : accès, rectification, effacement, limitation du traitement, portabilité et opposition.
Autrement dit, tout DSAR est un DSR, mais l’inverse est faux. La distinction compte au moment de construire votre procédure interne : une organisation qui ne sait traiter que les demandes d’accès se retrouvera démunie face à une demande d’effacement ou de portabilité, qui mobilisent des chaînes techniques différentes.
Que dit le RGPD sur les délais et les obligations de réponse ?
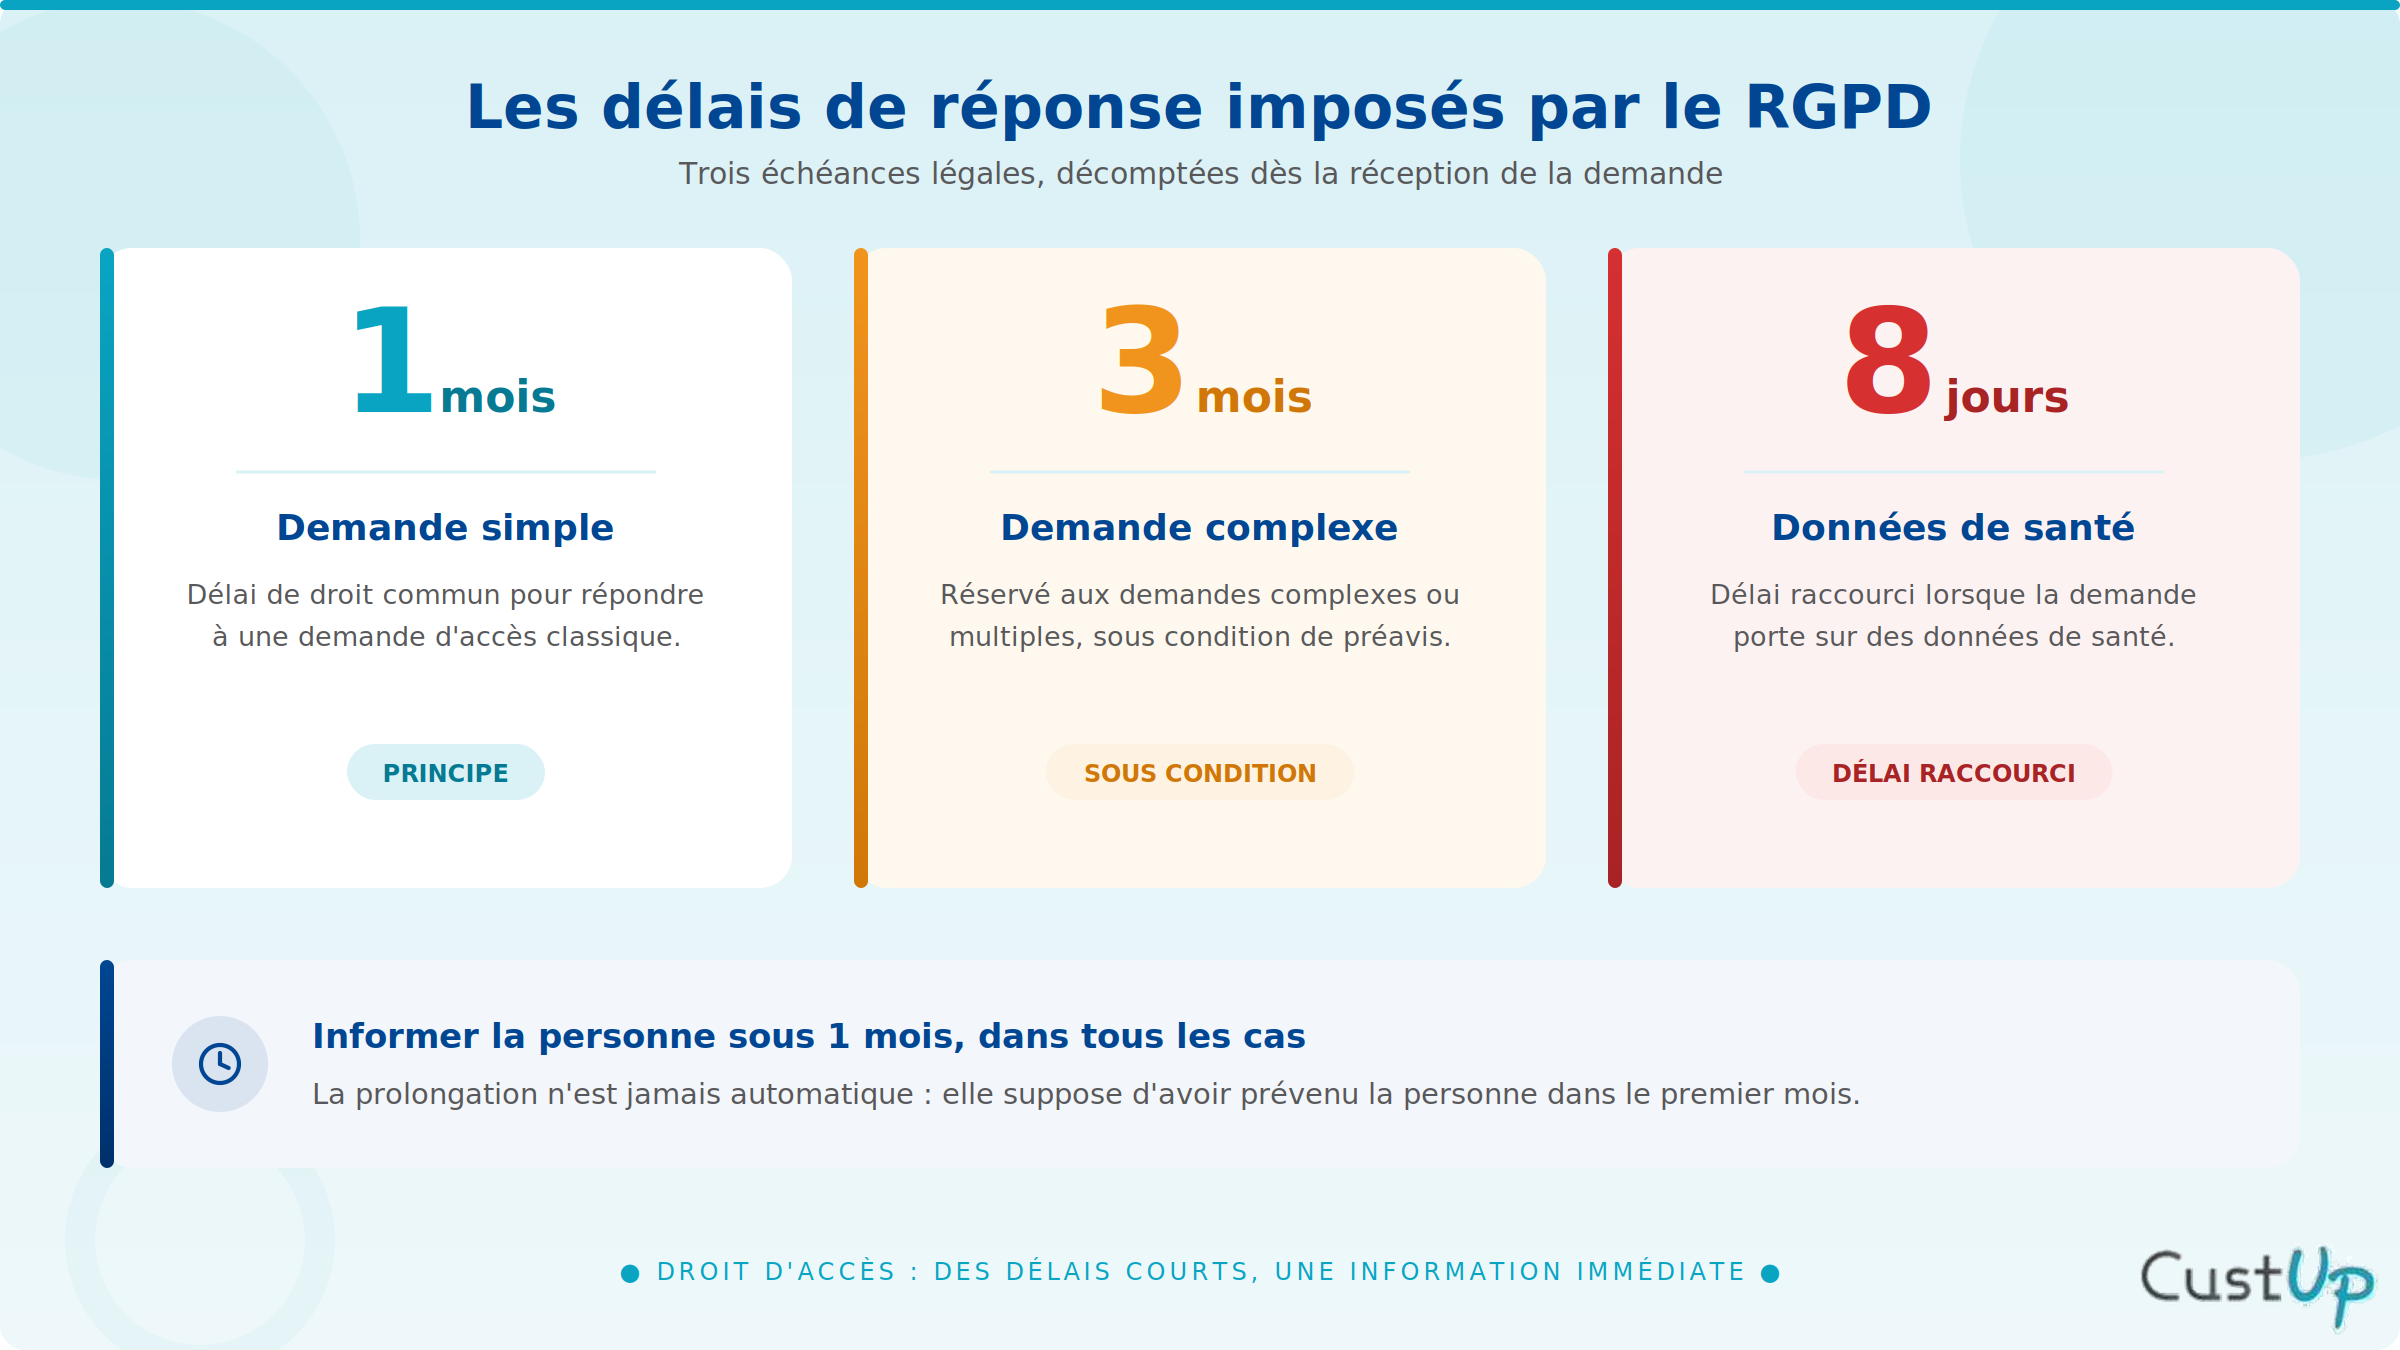
Les règles sont précises, la CNIL les résume clairement. Le principe est de 1 mois maximum pour une demande simple, 3 mois maximum pour une demande complexe, et 8 jours maximum pour des données de santé. Quelle que soit la situation, il faut informer la personne des suites sous 1 mois maximum.
La prolongation n’est donc pas automatique : elle suppose d’avoir prévenu la personne dans le premier mois, en justifiant la complexité ou le nombre de demandes.
Trois autres règles surprennent régulièrement les entreprises :
- La gratuité est le principe. Le RGPD prévoit un principe de gratuité pour les copies fournies dans le cadre d’une demande d’accès (article 12.5). Des frais raisonnables ne sont admis que pour une copie supplémentaire ou une demande manifestement infondée ou excessive.
- La pièce d’identité n’est pas la norme. Le principe posé par la CNIL : pas de pièce d’identité, sauf en cas de doute raisonnable. Il n’est pas nécessaire de joindre une photocopie d’un titre d’identité dès lors que l’identité de la personne est suffisamment établie, par exemple par la fourniture d’un numéro client ou adhérent. Exiger systématiquement une carte d’identité est une pratique à corriger.
- La demande n’a pas à être motivée. L’exercice du droit d’accès n’est pas conditionné, y compris en parallèle d’une procédure contentieuse en cours.
Enfin, la CNIL attend des entreprises qu’elles s’organisent en amont. Elle demande de mettre en place un parcours interne efficace pour le traitement des demandes, avec des procédures de remontée au bon interlocuteur, et des réponses compréhensibles, accessibles et formulées en des termes clairs et simples. Vous trouverez le détail complet dans la fiche pratique de la CNIL sur le droit d’accès.
Pourquoi une demande DSAR met-elle votre Data Client à l’épreuve ?
Voilà le vrai sujet. Sur le papier, répondre à un DSAR paraît simple. En pratique, l’exercice révèle immédiatement l’état de votre patrimoine de données.
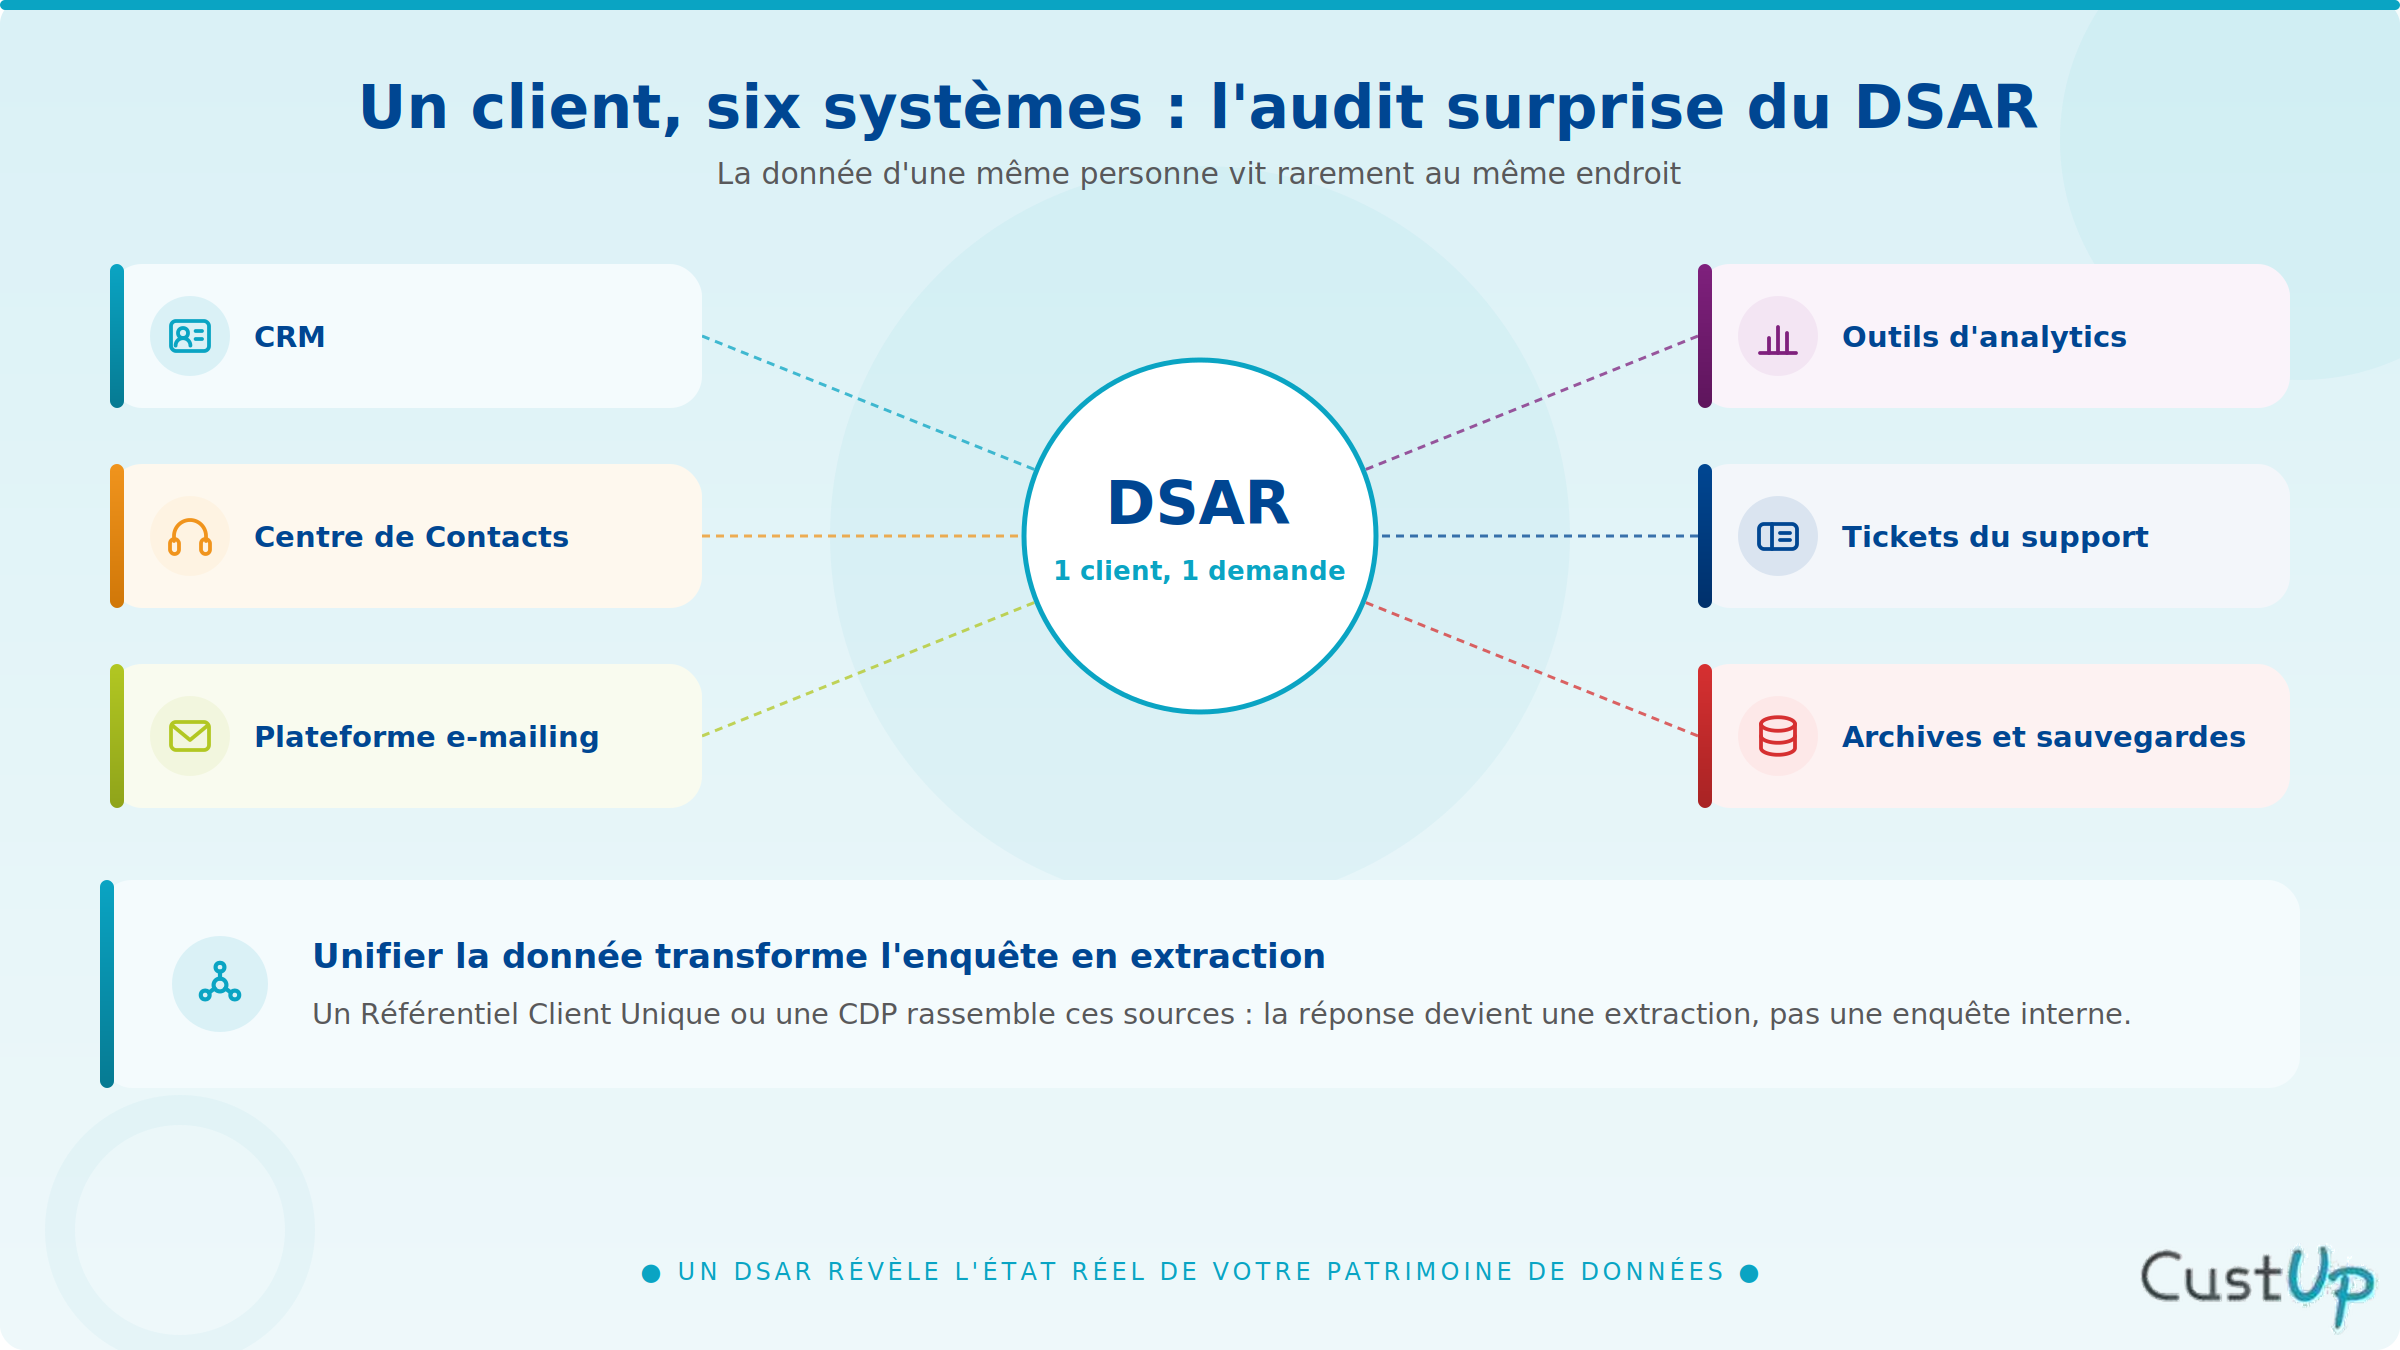
Les données d’un même client sont rarement rassemblées au même endroit. Elles vivent dans le CRM, dans l’outil du Centre de Contacts, dans la plateforme d’emailing, dans les outils d’analytics, dans les tickets du support, dans les archives et les sauvegardes.
La CNIL précise d’ailleurs que les données enregistrées dans un logiciel métier, CRM ou gestion RH, peuvent être communiquées par des impressions d’écrans ou une retranscription fidèle sur un autre support. Encore faut-il savoir où regarder.
Un DSAR fonctionne comme un audit surprise de votre connaissance client. Répondre « nous n’avons rien » sans avoir vérifié l’ensemble des systèmes vous expose. Répondre partiellement également. Et si vous devez mobiliser 3 services pendant 3 semaines pour reconstituer le dossier d’un seul client, la question à se poser dépasse largement la conformité : comment prétendez-vous personnaliser votre relation si vous êtes incapable de dire ce que vous savez de vos clients ?
C’est précisément la fonction d’un Référentiel Client Unique ou d’une Customer Data Platform. Unifier la donnée éparpillée sert votre marketing au quotidien. Et le jour où un DSAR arrive, la réponse devient une extraction plutôt qu’une enquête interne.
Consentement, CMP et traçabilité : la réponse se prépare en amont
Une réponse propre à un DSAR ne s’improvise pas au moment de la demande. Elle se construit à la collecte.
Chaque point de collecte doit être associé à une finalité explicite, et le consentement recueilli par finalité et par canal. Un opt-in newsletter ne vaut pas opt-in prospection commerciale. Un consentement e-mail ne vaut pas consentement SMS. Sans cette granularité, vous ne saurez ni répondre précisément, ni prouver la licéité de vos traitements.
C’est le rôle d’une CMP (Consent Management Platform). Elle centralise le recueil des consentements, en conserve l’historique horodaté et rend cette traçabilité opposable en cas de contrôle. Elle permet aussi au client de modifier ses choix à tout moment, ce qui désamorce une partie des demandes avant même qu’elles n’arrivent.
L’enjeu n’est pas théorique. Le 1er septembre 2025, la CNIL a prononcé 2 amendes pour non-respect des règles applicables aux traceurs : 325 millions d’euros à l’encontre de GOOGLE et 150 millions d’euros à l’encontre de la filiale irlandaise du groupe SHEIN. Ces décisions se fondent sur l’article 82 de la loi Informatique et Libertés. Les reproches : des traceurs déposés sans consentement valide, le non-respect du choix exprimé par les utilisateurs et une information incorrecte.
Sur l’ensemble de l’année 2025, la CNIL a mené 323 contrôles et rendu 259 décisions, dont 83 sanctions, pour un montant total de près de 487 millions d’euros. Une collecte saine n’est donc pas seulement vertueuse. Elle conditionne votre capacité à répondre et vous protège.
Et si le DSAR devenait un levier de confiance et de commerce ?
Renversons maintenant la perspective. Que se passe-t-il quand une entreprise répond à un DSAR en 5 jours, avec un document clair, complet et lisible ?
Le client obtient une réponse à la question qu’il posait vraiment, qui n’était pas « quelles données avez-vous ? » mais « puis-je vous faire confiance ? ». Une réponse rapide et transparente démontre 3 choses d’un coup :
- Vous savez ce que vous détenez.
- Vous savez pourquoi vous le détenez.
- Et vous n’avez rien à cacher.
Cette démonstration a une valeur commerciale directe. Une collecte transparente produit une donnée consentie, donc exploitable, donc performante. Les parcours clients qui reposent sur des données obtenues clairement supportent mieux la personnalisation, parce que le client comprend et accepte l’usage qui en est fait. À l’inverse, la donnée collectée dans le flou produit de la méfiance, du désabonnement et, à terme, des plaintes.
Le raisonnement vaut aussi en interne. L’entreprise qui structure sa réponse aux DSAR se dote au passage d’une cartographie de ses données, d’une procédure transverse et d’une discipline de collecte. Ces 3 acquis servent bien au-delà de la conformité : ils sont les fondations d’un Marketing-Ventes moderne et performant.
Ce qu’il faut retenir
Le DSAR n’est pas un incident. C’est une demande légitime, encadrée par des règles, et qui va se multiplier à mesure que les clients s’approprient leurs droits.
Vous pouvez la subir, mobiliser 3 services dans l’urgence et répondre au bout de 29 jours un document incomplet. Vous pouvez aussi vous organiser : une collecte propre, une donnée unifiée, une procédure claire, et une réponse qui fasse la démonstration de votre sérieux. Dans le premier cas, le DSAR est un coût. Dans le second, c’est une preuve de confiance.
Le RGPD ne vous demande pas de collecter moins. Il vous demande de collecter mieux, et de savoir l’expliquer. C’est aussi ce que vos clients attendent.
Vous voulez transformer vos obligations RGPD en atout relationnel ? Les consultants CustUp vous accompagnent dans le diagnostic de vos données, la structuration de votre collecte et l’unification de votre Data Client. Parlons de votre projet.
CustUp vous aide à faire du DSAR un actif de votre Marketing/Ventes
Cabinet de conseil opérationnel en Marketing Client, CustUp accompagne les entreprises sur l’ensemble de la chaîne, de la collecte à l’activation :
- Nous réalisons le diagnostic de vos Données Clients. Cet état des lieux porte sur vos dispositifs de collecte et de recueil des consentements, sur vos bases et flux de données, et sur les modalités de traitement. Il identifie les zones à risque et les chantiers prioritaires.
- Nous structurons votre plan de collecte et vos mécaniques de consentement. Finalité par point de collecte, consentement par canal, traçabilité horodatée, interfaçage entre votre CMP et vos outils d’activation.
- Nous unifions votre Data Client. RCU ou CDP, l’objectif reste de reconstituer une vision complète de chaque client, aussi utile à votre marketing qu’à votre capacité de réponse.
Consultant en CRM chez CustUp, Clément Galopin allie une expertise webmarketing à de solides compétences techniques et un goût affirmé pour la data. Il accompagne aujourd’hui les entreprises dans la structuration et l’exploitation de leurs Données Clients.